Gráfico original: Guate365
Seguridad digital: cuatro hábitos para proteger tu celular
La seguridad digital se logra con cuatro hábitos: reconocer el phishing, usar contraseñas largas y únicas, activar la autenticación multifactor (MFA) y mantener el software actualizado. Lo recomienda CISA, la agencia de ciberseguridad y seguridad de infraestructura de Estados Unidos, en su programa «Secure Our World».
Fuentes y fecha de consulta: 15 de octubre de 2026. Secure Our World, CISA. Páginas de cada hábito: reconocer y reportar phishing, contraseñas seguras, MFA y actualizaciones de software.
Actualizado: octubre 2026.
¿Qué hábitos reducen el riesgo en el celular?
Los delincuentes buscan blancos fáciles: personas que no toman precauciones básicas. CISA resume la protección en cuatro hábitos. La tabla muestra qué hacer y qué riesgo evita cada uno.
| Hábito | Qué haces | Riesgo que reduce |
|---|---|---|
| Detectar phishing | Borras mensajes urgentes y no abres enlaces dudosos | Entrega de datos personales o financieros |
| Contraseñas fuertes | Usas 16 caracteres o más, distintos en cada cuenta | Un robo de clave que abre varias cuentas |
| MFA | Activas un segundo paso en cada cuenta que lo ofrezca | Acceso aunque alguien tenga tu contraseña |
| Actualizaciones | Instalas los parches pronto y activas las automáticas | Fallas de software que los criminales explotan |
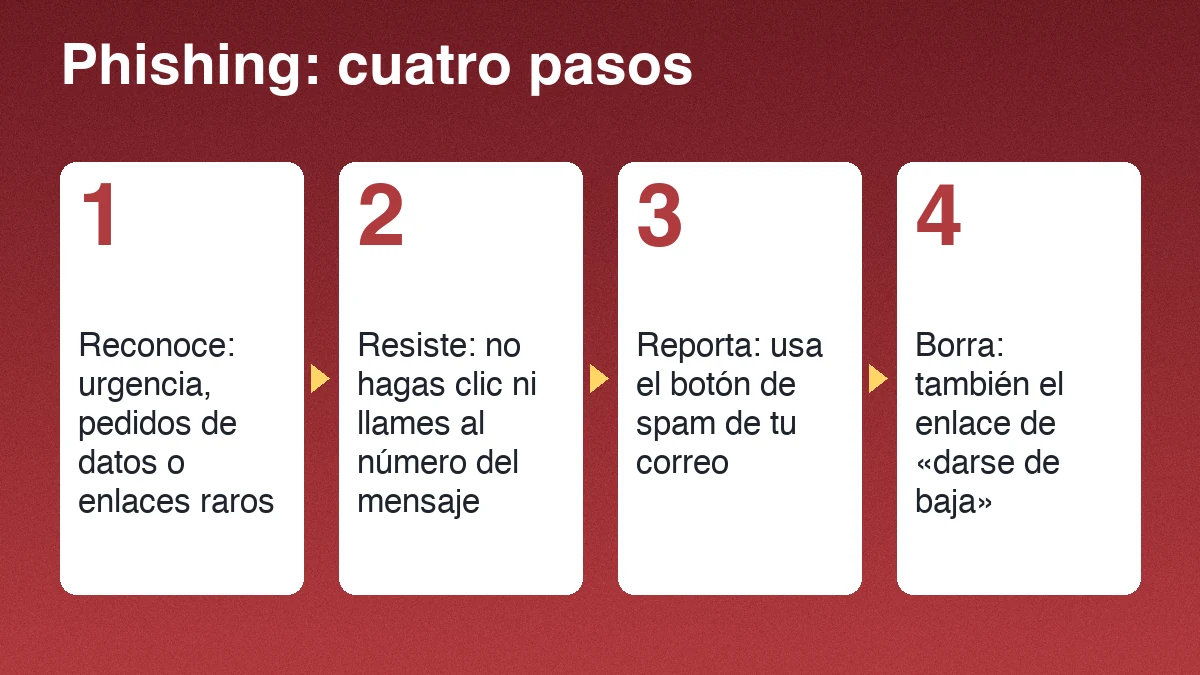
¿Cómo reconocer un mensaje de phishing?
El phishing es un mensaje que imita a una empresa, un banco o una institución para robar datos. CISA indica tres señales comunes:
- Lenguaje urgente, sobre todo si amenaza con consecuencias si no respondes ya.
- Pedidos de datos personales o financieros, como claves, números de tarjeta o códigos.
- Enlaces y correos extraños: enlaces acortados no confiables o direcciones con letras cambiadas que imitan a una marca.
La ortografía ya no basta como prueba. CISA advierte que la inteligencia artificial permite redactar mensajes con gramática perfecta. Por eso conviene revisar las otras señales.
Si el mensaje parece sospechoso, probablemente es phishing. Si crees que podría ser real, no hagas clic ni llames al número que aparece. Busca la empresa por otro medio, como su aplicación oficial o el sitio que escribes tú mismo. Después reporta el mensaje con el botón de spam o de reporte de tu correo y bórralo. No respondas ni abras adjuntos. CISA también pide no hacer clic en ningún enlace del mensaje, ni en el de «darse de baja».
Un ejemplo común en Guatemala son los mensajes que dicen ser de una multa o del SAT. Guate365 documentó uno en la nota alerta por mensajes falsos de multas de tránsito y SAT. Otros casos de bancos por WhatsApp y SMS aparecen en la guía sobre estafas bancarias por WhatsApp y SMS.
¿Cómo crear una contraseña segura?
CISA da tres reglas que deben cumplirse juntas:
- Larga: al menos 16 caracteres.
- Aleatoria: mezcla letras mayúsculas y minúsculas, números y símbolos, o usa una frase de cuatro a siete palabras sin relación entre sí. La frase es más fácil de recordar y difícil de adivinar.
- Única: una contraseña distinta para cada cuenta. Si una clave se filtra y la repites, todas tus cuentas quedan expuestas.
Memorizar decenas de claves así no es realista. CISA recomienda un gestor de contraseñas, un programa que genera tus claves y las guarda por ti. Lo que no conviene es escribirlas en un archivo de la computadora o en una nota del celular sin protección.
Un ejemplo de frase, solo para ilustrar la regla: «Naranja Volcán Mesa Río Lunes» tiene cinco palabras y es larga. Úsala como patrón, no como clave real.
¿Por qué activar la autenticación multifactor (MFA)?
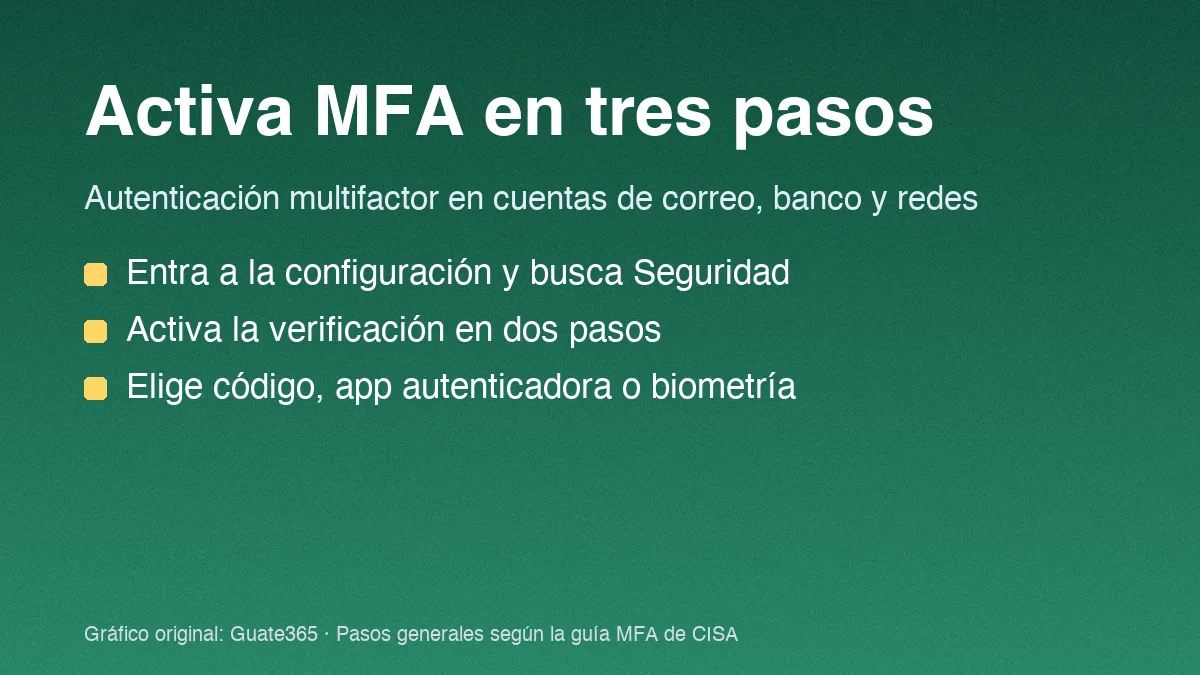
MFA pide una segunda prueba además de la contraseña. Aunque alguien consiga tu clave, no entra sin ese segundo paso. CISA recomienda activarla en cada cuenta que la ofrezca. Ejemplos: banca, compras en línea, redes sociales, correo y cuentas de servicios de salud.
El proceso general tiene tres pasos:
- Entra a la configuración de tu cuenta y busca Seguridad o Contraseña y seguridad.
- Activa la opción llamada verificación en dos pasos, autenticación en dos pasos o similar.
- Elige el método: un código que llega por mensaje o correo, una app autenticadora que genera un código nuevo cada 30 segundos, o la biometría (huella o rostro).
¿Por qué actualizar el celular y las aplicaciones?
Los fabricantes publican actualizaciones para cerrar fallas de seguridad. Si no las instalas, la protección que traen no llega a tu equipo. CISA indica tres acciones:
- Atiende los avisos del sistema operativo, de las aplicaciones y de los programas de seguridad. Presta atención especial a los navegadores y al antivirus.
- Instala las actualizaciones pronto, sobre todo las críticas. Los criminales no esperan.
- Activa las actualizaciones automáticas en la configuración del equipo, en la sección de software o seguridad.
Además de cerrar fallas, las actualizaciones corrigen errores y mejoran el rendimiento. Por eso conviene dejarlas activas.
¿Qué hacer si una cuenta ya fue vulnerada?
Esta nota no incluye un procedimiento oficial de denuncia en Guatemala. No encontramos una fuente primaria verificable para citarlo, así que no lo publicamos como dato. Estos pasos salen de las reglas de CISA:
- Cambia la contraseña de la cuenta afectada.
- Cambia también las contraseñas de otras cuentas que usaban la misma clave, porque ya no son únicas.
- Activa MFA en la cuenta afectada si no la tenías.
- Si hubo movimientos de dinero, comunícate con tu banco por su canal oficial. No uses el número o el enlace del mensaje que te escribió.
La guía sobre estafas financieras en redes describe cómo operan estos fraudes en Guatemala. Si el celular te fue robado, el trámite para bloquear el equipo por IMEI reduce el uso del aparato. Para un panorama más técnico, lee la nota sobre ciberseguridad móvil.
Preguntas frecuentes
¿Cuántos caracteres debe tener una contraseña segura?
CISA recomienda al menos 16 caracteres. Una frase de cuatro a siete palabras sin relación también sirve, siempre que sea larga y única para cada cuenta.
¿Qué es MFA y para qué sirve?
Es la autenticación multifactor: un segundo paso además de la contraseña, como un código, una app autenticadora o la huella. Impide el acceso aunque alguien conozca tu clave.
¿Qué hago si un mensaje dice que mi cuenta se bloqueará hoy?
No hagas clic ni llames al número del mensaje. Entra a tu aplicación oficial o escribe la dirección del sitio tú mismo. Si el aviso es real, lo verás ahí. Después reporta y borra el mensaje.
¿Basta con activar las actualizaciones automáticas?
Ayudan mucho, pero CISA también pide instalar los avisos pronto, sobre todo en navegadores y antivirus. Revisa los avisos y reinicia el equipo cuando el sistema lo pida.
¿Qué no incluye esta guía?
No incluye cifras de estafas en Guatemala. No encontramos un informe oficial y verificable que las respalde. Los casos de las notas enlazadas son ejemplos publicados, no estadísticas.
Esta es una guía informativa. No reemplaza la asesoría de tu banco ni de una autoridad competente.
Artículos relacionados
Historia del CAPTCHA y reCAPTCHA: origen y uso hoy
El CAPTCHA es una prueba que una persona pasa y un programa no. Su origen está en un artículo de Carnegie Mellon. reCAPTCHA es el producto de Google que hoy aplica esa idea.

Internet para casa en Guatemala: cómo elegir mejor
Consejos para elegir internet de hogar en Guatemala según uso real, cobertura, estabilidad y equipos conectados.

Centros de datos de IA: alerta por la red eléctrica
La IA consume cada vez más electricidad: NERC lanzó alerta y la AIE prevé que centros de datos dupliquen demanda hacia 2030.

Pax Silica: la alianza que reta a China por los chips
EE. UU. impulsa Pax Silica para asegurar chips, IA y minerales críticos junto a aliados. India acaba de sumarse al bloque.